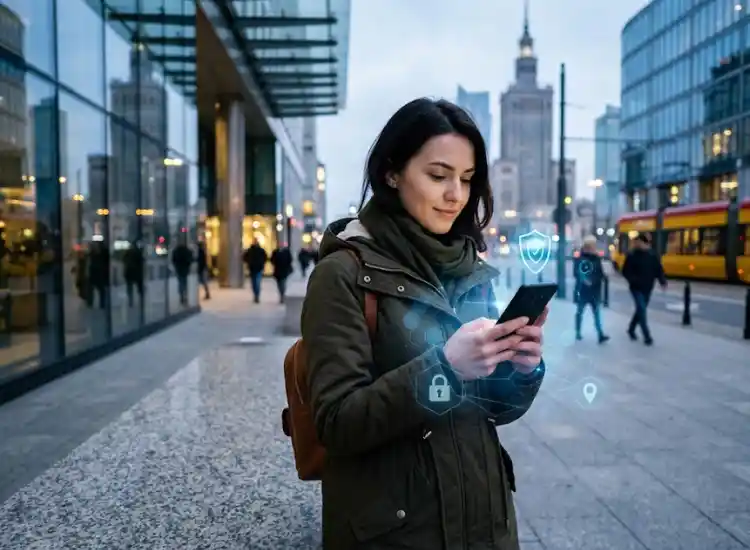
Phishing Android Polska należy do najgroźniejszych zagrożeń dla użytkowników smartfonów, a większość ataków dociera przez SMS i komunikatory na urządzeniach z Androidem.
Choć 86 procent Polaków deklaruje, że potrafi rozpoznać phishing, tylko 18,5 procent jest tego absolutnie pewnych — i to właśnie ta luka między poczuciem bezpieczeństwa a rzeczywistą wiedzą sprawia, że kampanie phishingu na Androidzie w Polsce są tak skuteczne. Cyberprzestępcy doskonale wiedzą, że fałszywy SMS od InPost lub Allegro wygląda bardziej wiarygodnie niż kiedykolwiek wcześniej.
Ten poradnik wyjaśnia, jak działa phishing Android Polska, jak rozpoznać najczęstsze ataki — od fałszywych SMS-ów InPost po wyłudzenia kodów BLIK — i jakie konkretne kroki podjąć, by chronić swój smartfon i konto bankowe.
Phishing Android Polska: czym jest i jak atakuje
Phishing to cyberatak polegający na podszywaniu się pod zaufaną osobę, firmę lub instytucję w celu wyłudzenia poufnych danych — loginów, haseł, numerów kart płatniczych lub kodów BLIK. W kontekście urządzeń z Androidem dominuje szczególna odmiana: smishing (SMS phishing) — atak przeprowadzany za pomocą wiadomości tekstowej.
Na phishing Android Polska składa się kilka charakterystycznych scenariuszy. Przestępcy wysyłają masowe SMS-y, podszywając się pod znane marki i instytucje — i liczą na to, że część odbiorców jest faktycznie klientami tych firm. Im bardziej rozpoznawalny serwis i im bardziej naturalny kontekst wiadomości, tym większa szansa, że użytkownik zareaguje bez dokładnej weryfikacji.
Zgodnie z raportem CERT Polska, w 2025 roku na Listę Ostrzeżeń trafiło prawie 245 tysięcy phishingowych domen, a samo CERT Polska przyjęło 295 169 zgłoszeń podejrzanych wiadomości SMS. Warto zaznaczyć, że najczęściej atakowane marki to OLX (28 462 incydenty), Allegro (22 513 incydentów) oraz firmy kurierskie — przede wszystkim InPost i Poczta Polska.
Phishing Android Polska: najczęstsze scenariusze ataków
Znajomość konkretnych scenariuszy phishingu w Polsce pozwala rozpoznać atak zanim wyrządzi szkody. Poniżej opisujemy najpowszechniejsze metody stosowane przez cyberprzestępców.
Fałszywy SMS od InPost lub firmy kurierskiej
To klasyczny schemat smishingu. Użytkownik otrzymuje SMS z informacją o konieczności dopłaty niewielkiej kwoty — zazwyczaj 1,49 zł lub 2,99 zł — do paczki z powodu rzekomej niedowagi lub błędu adresowego. Jednak link prowadzi do fałszywej bramki płatniczej, która przechwytuje dane karty kredytowej lub dane logowania do banku. Co istotne, CERT Polska zanotował ponad 1987 phishingowych domen zawierających słowo „inpost” tylko w pierwszym półroczu 2022 roku — skala kampanii jest ogromna.
Phishing na BLIK przez Messengera
Ten atak zaczyna się od przejęcia konta na Facebooku lub Instagramie. Następnie cyberprzestępca wysyła wiadomość do znajomych ofiary, podszywając się pod nią: „Cześć, mam problem, czy możesz mi szybko wysłać kod BLIK? Zaraz zwrócę.” Ponieważ wiadomość pochodzi z rozpoznanego konta znajomego, ofiary często reagują natychmiast — nie weryfikując czy to faktycznie ta osoba.
Fałszywy SMS od banku — PKO BP, mBank, ING
Użytkownik otrzymuje SMS lub e-mail wyglądający jak wiadomość z banku: „Twoje konto zostało tymczasowo zablokowane. Zaloguj się, by odblokować.” Dlatego link prowadzi do strony łudząco podobnej do strony logowania banku — gdzie wszystkie wpisane dane trafiają bezpośrednio do przestępcy. PKO BP, mBank, ING i Santander — żaden z polskich banków nie jest bezpieczny przed takim podszywaniem się.
Phishing na Allegro i OLX
Schemat typowy dla platform sprzedażowych. Sprzedający wystawia ogłoszenie, a oszust kontaktuje się z nim przez zewnętrzny komunikator — WhatsApp lub Telegram — i proponuje zakup. Następnie wysyła fałszywy link do rzekomej bramki płatności, gdzie sprzedający podaje dane swojej karty w celu „odbioru płatności”. W rzeczywistości to strona wyłudzająca dane, a pieniądze zamiast trafić do ofiary — są z niej wyprowadzane.
Atak „na syna/córkę” przez SMS
Przestępca wysyła SMS lub wiadomość przez WhatsApp: „Cześć mamo, to mój nowy numer — stary wpadł do wody. Mam pilny problem, możesz mi wysłać BLIK-a?” Choć schemat wydaje się prosty, jest wyjątkowo skuteczny — grając na emocjach i zaskoczeniu, cyberprzestępcy skłaniają ofiary do natychmiastowego działania bez weryfikacji.
Jak rozpoznać phishing Android Polska — 8 sygnałów ostrzegawczych
Znajomość sygnałów alarmowych to podstawowa obrona przed phishingiem na Androidzie. Dlatego zapamiętaj poniższe wskazówki i stosuj je odruchowo.
- Presja czasu. Wiadomości phishingowe niemal zawsze wywołują sztuczną pilność: „Zapłać teraz, inaczej paczka wróci do nadawcy” lub „Twoje konto zostanie zablokowane za 24 godziny”. Natomiast legalne firmy rzadko stosują tak agresywną presję.
- Skrócone linki lub podejrzane adresy URL. Sprawdź dokładnie domenę przed kliknięciem — smishing.pl, inpost-dostawa24.com lub pkobp-logowanie.net to fałszywe domeny. Co istotne, prawdziwa strona InPost to zawsze inpost.pl, a nie żadna inna odmiana.
- Prośba o dane płatnicze lub kody BLIK. Żadna legalna firma kurierska, bank ani platforma sprzedażowa nigdy nie prosi o podanie numeru karty, kodu BLIK ani PIN-u przez SMS lub formularz.
- Błędy językowe. Wiele kampanii phishingowych pochodzi z zagranicy, a tłumaczenia są automatyczne. Choć jakość fałszywych SMS-ów znacznie wzrosła — błędy ortograficzne lub nienaturalne sformułowania wciąż się zdarzają.
- Nieznany lub podejrzany numer nadawcy. Banki i firmy kurierskie mają stałe, rozpoznawalne numery. Jeżeli SMS przyszedł z prywatnego numeru lub zagranicznego kodu, to wyraźny sygnał ostrzegawczy.
- Brak personalizacji. Prawdziwe wiadomości od InPost zawierają numer przesyłki. Natomiast phishingowe SMS-y są masowe i rzadko zawierają Twoje imię lub numer konkretnej paczki.
- Prośba o zainstalowanie aplikacji spoza Sklepu Play. Fałszywe aplikacje bankowe rozsyłane przez SMS to trojan bankowy — jak Cerberus wykryty przez CERT Polska, który podszywał się pod aplikację InPost.
- Formularz logowania różniący się od oryginału. Zawsze porównaj adres URL strony logowania z oficjalną domeną — nawet jeden zmieniony znak może oznaczać fałszywą stronę.
Phishing Android Polska: jak się chronić
Wiedza o tym, jak wygląda phishing Android Polska, to połowa sukcesu. Jednak równie ważne są konkretne środki techniczne, które automatycznie blokują część ataków.
Przede wszystkim zainstaluj renomowany antywirus z modułem ochrony przed phishingiem. Bitdefender, ESET i AVG oferują moduły Web Protection, które blokują znane phishingowe domeny zanim strona zdąży się otworzyć — nawet gdy klikniesz w link przez pomyłkę. Ponadto aplikacje takie jak Bitdefender Scam Alert analizują linki w SMS-ach i komunikatorach w czasie rzeczywistym.
Co więcej, aktywuj filtrowanie SMS na Androidzie — w Ustawieniach Google Messages można włączyć automatyczne przenoszenie podejrzanych wiadomości do folderu „Spam”. Warto dodać, że Google aktywnie aktualizuje bazy znanych numerów smishingowych, co znacznie redukuje liczbę phishingowych SMS-ów docierających do głównej skrzynki.
Zgłaszaj podejrzane SMS-y na numer 8080 — to bezpłatna usługa CERT Polska umożliwiająca zgłaszanie smishingu, która pozwala na szybkie blokowanie nowych kampanii. Dzięki temu pomagasz nie tylko sobie, ale i innym użytkownikom w Polsce.
Phishing Android Polska: jak cyberprzestępcy podszywają się pod banki
Ataki phishingowe wymierzone w klientów polskich banków należą do najbardziej wyrafinowanych kampanii phishingu na Androidzie w Polsce. Przede wszystkim przestępcy tworzą strony logowania wyglądające identycznie jak oryginalne — z logo, kolorami i układem strony nieodróżnialnym od prawdziwej witryny PKO BP, mBanku czy ING. Jedynym zdradliwym szczegółem jest adres URL, który zawiera drobną literówkę lub dodatkowy człon — np. mbank-logowanie.pl zamiast mbank.pl.
Co istotne, atakujący coraz częściej stosują technikę overlay attack — złośliwa aplikacja wyświetla fałszywy formularz logowania nakładający się na prawdziwą aplikację bankową.
W rezultacie użytkownik myśli, że loguje się do swojego banku, podczas gdy wszystkie wpisane dane trafiają do przestępcy. Ta technika jest szczególnie niebezpieczna, bo nie wymaga opuszczenia oficjalnej aplikacji bankowej — ofiara nie ma żadnego powodu do podejrzeń.
Ochrona przed tego rodzaju phishingiem wymaga antywirusa z modułem monitorującym usługi dostępności Androida — ESET Mobile Security i Bitdefender wykrywają próby nakładania fałszywych formularzy na aplikacje bankowe i blokują je automatycznie.
Ponadto wszystkie polskie banki oferują możliwość zgłoszenia podejrzanej aktywności przez infolinię — numery antyphishingowe znajdziesz na oficjalnej stronie swojego banku.
Phishing Android Polska: smishing a fałszywe aplikacje — dwa różne zagrożenia
W dyskusji o phishingu Android Polska często myli się dwa różne rodzaje ataków: smishing (phishing przez SMS z fałszywym linkiem) i malware disguised as legit app (złośliwa aplikacja podszywająca się pod legalną). Warto zaznaczyć, że oba zagrożenia wymagają innych środków ochrony.
Smishing — link w SMS-ie prowadzący do fałszywej strony — blokują moduły Web Protection w antywirusach oraz filtr SMS w aplikacji Google Messages. Natomiast fałszywe aplikacje — np. trojan Cerberus podszywający się pod aplikację InPost lub trojan Coper imitujący IKO — trafiają na telefon tylko wtedy, gdy użytkownik ręcznie zainstaluje plik APK spoza Sklepu Play. Dlatego wyłączenie opcji „Instaluj aplikacje z nieznanych źródeł” w ustawieniach Androida eliminuje ten wektor ataku niemal całkowicie.
Co więcej, CERT Polska utrzymuje publicznie dostępną listę ostrzeżeń przed złośliwym oprogramowaniem i fałszywymi domenami — warto sprawdzać ją regularnie pod adresem cert.pl/lista-ostrzezen. W ten sposób możesz upewnić się, że aplikacja, którą zamierzasz zainstalować, nie jest na liście zidentyfikowanych zagrożeń.
Phishing Android Polska: jak rozmawiać z seniorami o zagrożeniach
Statystyki CERT Polska pokazują, że osoby powyżej 60. roku życia są nieproporcjonalnie często ofiarami kampanii phishingu Android Polska — szczególnie ataków „na wnuczka” i fałszywych SMS-ów od banków. Dlatego rozmowa z rodzicami lub dziadkami o zagrożeniach phishingowych jest tak samo ważna jak zainstalowanie antywirusa na ich telefonie.
Trzy zasady, które warto przekazać seniorom korzystającym z Androida w Polsce: po pierwsze, żadna firma kurierska nigdy nie prosi o dopłatę przez link w SMS-ie — zawsze można zadzwonić na oficjalną infolinię i zweryfikować przesyłkę.
Po drugie, kod BLIK to prywatny kod płatniczy — udostępnia się go wyłącznie w aplikacji bankowej przy własnej płatności, nigdy przez komunikator. Wreszcie po trzecie, przed kliknięciem w jakikolwiek link warto zadzwonić do nadawcy wiadomości i potwierdzić jej autentyczność telefonicznie.
Warto również zainstalować na telefonie seniora aplikację antywirusową z Asystentem AI — jak Avast One — który może ocenić podejrzaną wiadomość na żądanie. Natomiast dla osób starszych mniej obytych z technologią, prostsze interfejsy AVG lub Bitdefendera są często łatwiejsze do samodzielnego obsługiwania.
Phishing Android Polska: co zrobić gdy kliknąłeś w fałszywy link
Jeśli kliknąłeś w podejrzany link lub podałeś swoje dane, działaj natychmiast — każda minuta ma znaczenie.
- Zmień hasło do bankowości elektronicznej — najlepiej z innego urządzenia niż ten smartfon.
- Zablokuj kartę płatniczą — przez aplikację bankową lub infolinię. Większość polskich banków (PKO BP, mBank, Santander) umożliwia natychmiastowe zablokowanie karty przez aplikację.
- Skontaktuj się z bankiem i poinformuj o możliwym wyłudzeniu danych — bank może zablokować podejrzane transakcje i wdrożyć dodatkowe zabezpieczenia.
- Zgłoś incydent do CERT Polska przez stronę incydent.cert.pl — rządowa agencja monitoruje kampanie i może pomóc w dalszych krokach.
- Uruchom skanowanie antywirusowe na smartfonie — sprawdź czy fałszywa strona nie zainstalowała złośliwego oprogramowania.
Phishing Android Polska: najczęstsze pytania
Czy InPost wysyła SMS-y z prośbą o dopłatę?
InPost może informować o konieczności dopłaty w uzasadnionych przypadkach, jednak linka do płatności nigdy nie będzie prowadzić do domeny innej niż inpost.pl. Dlatego zawsze sprawdź dokładnie adres URL przed podaniem jakichkolwiek danych.
Jak sprawdzić, czy link w SMS-ie jest bezpieczny?
Przede wszystkim nie klikaj w skrócone linki z podejrzanych wiadomości. Zamiast tego wpisz adres strony ręcznie w przeglądarce lub skorzystaj z narzędzia CERT Polska — baza phishingowych domen dostępna pod adresem cert.pl pozwala sprawdzić podejrzany URL.
Czy phishing Android Polska grozi mi nawet bez klikania w link?
Sam odbiór SMS-a nie stanowi zagrożenia — atak wymaga interakcji użytkownika: kliknięcia w link, podania danych lub zainstalowania aplikacji. Niemniej jednak warto usunąć phishingowe SMS-y ze skrzynki, by przypadkowo nie kliknąć w nie później.
Podsumowanie: phishing Android Polska — jak się bronić skutecznie
Phishing Android Polska to realne i rosnące zagrożenie — CERT Polska przyjął blisko 300 tysięcy zgłoszeń podejrzanych SMS-ów w jednym roku. Jednak większości ataków można uniknąć, łącząc dwa elementy: wiedzę o metodach stosowanych przez przestępców i techniczne narzędzia ochrony.
Dlatego zapamiętaj trzy zasady: nigdy nie klikaj w linki z SMS-ów dotyczących dopłat do paczek, nigdy nie podawaj kodu BLIK ani danych karty przez komunikator i zawsze weryfikuj domenę strony przed zalogowaniem. Ponadto zainstaluj antywirus z modułem antyphishingowym i włącz filtrowanie SMS w ustawieniach telefonu.
Zgłaszaj phishing na numer 8080 — w ten sposób pomagasz CERT Polska chronić innych polskich użytkowników przed tymi samymi kampaniami. Twoja czujność jest częścią wspólnej obrony.
Inne artykuły, które mogą Cię zainteresować:
- Pobierz Avast Free Antivirus i sprawdź bezpieczeństwo komputera

- Trwa sprawdzanie bezpieczeństwa komputera…
- Dokończ sprawdzanie zagrożeń na komputerze
- Ransomware Android Polska: Jak Działa i Jak Chronić Swoje Dane
- Wskazówki Bezpieczeństwa Android: Jak Chronić Smartfon Przed Hakerami

- Darmowy VPN Android Polska: ProtonVPN, Windscribe i hide.me — Ranking